

Компания Artezio превратила ИИ в «белого» хакера
Разработчики выпустили многослойную интеллектуальную платформу, которая не просто находит уязвимости, но и помогает воспроизвести логику действий потенциального злоумышленника.
В России очень популярны услуги «белых» хакеров. Их приглашают компании и просят взломать их информационную инфраструктуру. Таким способом выявляются имеющиеся бреши в защите. Но что, если настроить на такую же работу искусственный интеллект?
Технологичный ответ злоумышленникам
Именно такой целью задались специалисты компании Artezio, которая входит в состав группы «ЛАНИТ». Они построили платформу на основе многослойной ИИ-технологии. Задача алгоритмов – не выстраивать защиту инфраструктуры, а постараться ее взломать точно так же, как это делают злоумышленники, имеющие в своих руках современные ИИ-инструменты. Только с той поправкой, что целью программы будет не нанесение ущерба, а обнаружение уязвимостей. Решение уже было испытано на нескольких коммерческих проектах, и оно получило высокие оценки.
Платформа построена на основе информации, которую аналитики собирают еще с 2018 года. Этот массив данных позволил «научить» ИИ проводить контролируемые атаки на весь информационный периметр потенциального заказчика. На прочность проверяются внешняя защита, внутренние сети, веб-приложения и API.
Широкий круг потенциальных клиентов
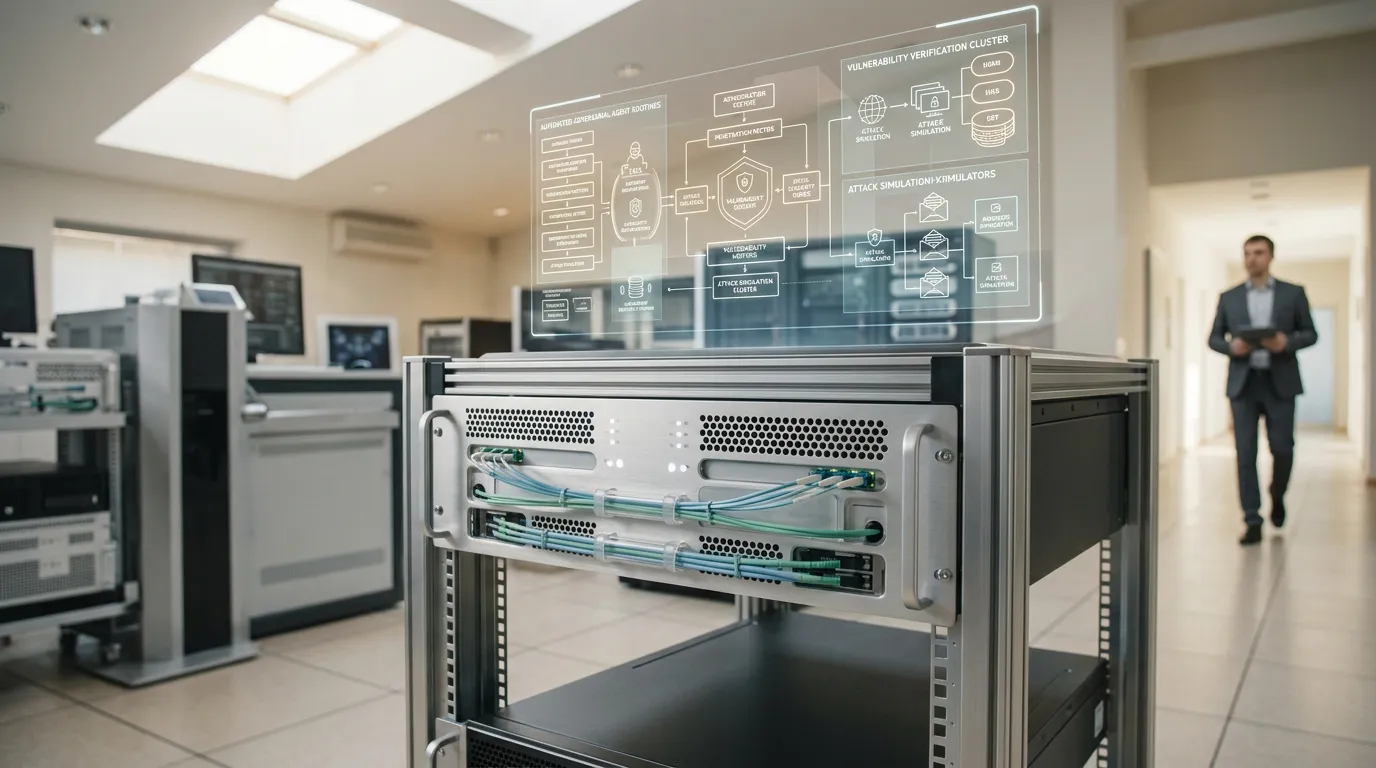
Технология предназначена в первую очередь для предприятий, где аудит информационной безопасности проводится на регулярной основе. Например, для компаний, от которых крупный клиент требует подтверждения защищенности для закрытия сделки. Также решение позволяет проверить безопасность ИИ-продуктов и решений для работы с данными перед их выводом на рынок. Заказчик получает отчет с шагами воспроизведения, оценкой критичности и последствиями, подтверждение работ для аудиторов и повторные проверки после исправлений.
«Причина, по которой понадобился новый подход и комплексное решение, – темп нападения. Раньше подготовка атаки занимала дни. Теперь – минуты: инструмент создается под конкретную цель в реальном времени. От публикации сведений об уязвимости до массовой эксплуатации проходят сутки. Корпоративные регламенты реагирования рассчитаны на недели и в этот темп не укладываются. Единственный способ узнать, что успеет сделать атакующий, – опередить его», – поясняют разработчики.
Экономия на безопасности обходится дорого
Также эксперты напоминают, что попытки сэкономить на информационной безопасности могут обернуться весьма существенным ущербом. В первом квартале 2026 года одна успешная кибератака стоила компаниям в среднем 50 миллионов рублей. Час простоя в ИТ и телекоме обходится примерно в 21,7 миллиона рублей. Кроме того, утечка персональных данных более 100 тысяч человек грозит штрафом от 10 до 15 миллионов рублей, повторное нарушение – штрафом в 1-3% от годового оборота, но не менее 20-25 миллионов и не более 500 миллионов рублей.
Автоматизация решает проблему кадрового дефицита
Необходимо отметить, что спрос на автоматизированные системы проверки информационной безопасности в России непрерывно растет. Компаниям необходимо тестировать буквально каждое обновление своих продуктов. Объем задач становится таким, что на рынке формируется острый дефицит «живых» специалистов. Новые технологии решают эту проблему, тем более, что разработка ведется уже несколько лет.
Механизм практической имитации действий злоумышленников используется с 2021 года. Именно тогда активно работал так называемый «национальный киберполигон» «Ростелеком-Солар». Инфраструктура проекта включала подсистему автоматизированных атак и автоматической оценки действий участников.
В 2024 году МТС RED выпустила платформу Cicada8 для непрерывного контроля защищенности. Она автоматически выявляла уязвимости и должна была сократить период получения актуальной картины угроз с нескольких недель примерно до недели. В 2026 году Cicada8 представила уже полноценного ИИ-пентестера. Агентная система сама формирует и проверяет гипотезы атак, работает с приложениями и API, анализирует механизмы авторизации и бизнес-логику.
По сути, сегодня алгоритмы уже научились максимально близко воспроизводить действия живых людей, а не просто работать в роли сканера.
Решение, представленное компанией Artezio, стало очередным шагом к формированию в стране полноценного рынка инструментов для автоматизированной проверки систем информационной безопасности. Оно отвечает на запрос заказчиков, которым сейчас важно не просто выявить отдельные уязвимости, а понять логику действий потенциального злоумышленника.