

ПАО «Элемент» внедрило Multifactor для защиты корпоративных данных
Эта платформа подходит для предприятий с распределенной ИТ-инфраструктурой.

Одним из базовых элементов защиты данных в бизнес-секторе является двухфакторная аутентификация сотрудников. Это особенно важно, когда у организации распределенная инфраструктура и персонал часто работает с помощью удаленного доступа. Кроме того, использование подобных инструментов защиты является и одним из главных требований ФСТЭК.
Безопасность для десятков компаний
На днях стало известно, что ПАО «Элемент» завершило процесс перехода на российскую платформу двухфакторной аутентификации и контроля доступа Multifactor. Она развернута внутри информационного контура предприятия. Инструмент предназначен для защиты персональных данных и привилегированных учетных записей, а также для выполнения требований регуляторов в области информационной безопасности.
Группа «Элемент» объединяет более 30 компаний. Это дизайн-центры и предприятия, выпускающие интегральные микросхемы, полупроводниковые приборы, силовую электронику и другую высокотехнологичную продукцию. Группа обладает разветвленной ИТ-инфраструктурой, которая нуждается в надежной защите.

Гибкие настройки
Multifactor поддерживает единый вход (SSO), гибкие политики доступа, управление жизненным циклом аутентификации, журнал событий и портал самообслуживания для сотрудников. Внедрение платформы позволило «Элементу» стандартизировать сценарии получения доступа для различных групп пользователей и следить за учетными записями от момента их создания до закрытия.
Отдельное внимание в проекте уделено развитию внутренних практик информационной безопасности: правилам работы с поставщиками и подрядчиками, корпоративным стандартам доступа, интеграции с системами класса SIEM и PAM, а также мониторингу событий безопасности.
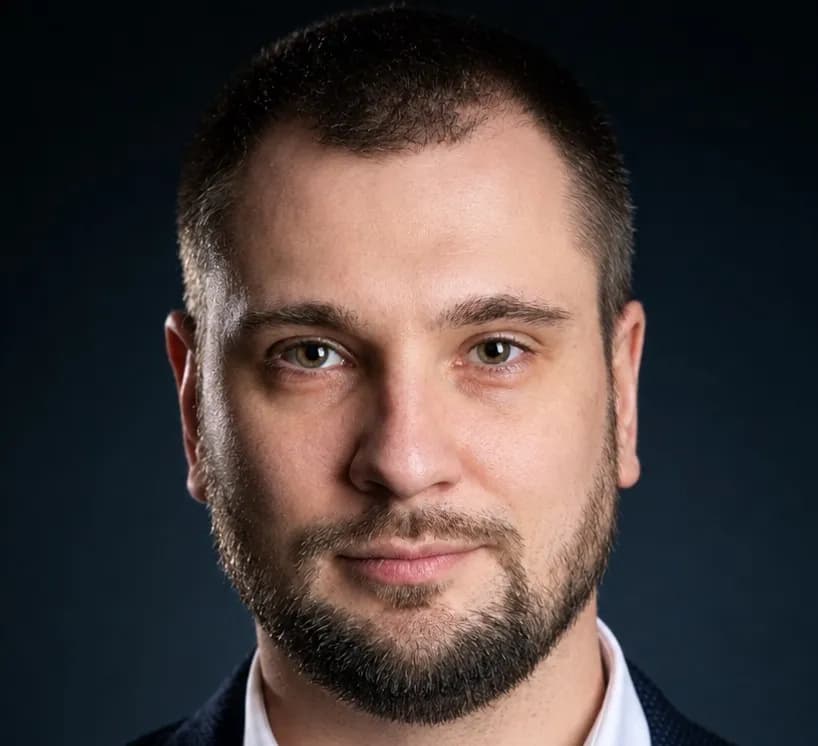
«Технологическая независимость начинается не только с производства микроэлектроники, но и со способности надежно защищать собственные цифровые активы. Для нас переход на Multifactor – это часть системной работы по построению зрелой модели корпоративной безопасности, в которой доступ к критическим системам становится управляемым и проверяемым. Мы убеждены, что именно сочетание отечественных технологий, отраслевой экспертизы и строгих внутренних стандартов формирует долгосрочную устойчивость российского высокотехнологичного бизнеса», – отметил Александр Дворянский, директор по информационной безопасности ПАО «Элемент».

Рынок наполняется новыми решениями
Эксперты считают российские решения для управления доступом достаточно востребованными. Рынок этих продуктов по состоянию на середину мая 2026 года оценивался примерно в 3,5 миллиарда рублей. Сейчас свои инструменты предлагают сразу несколько крупных вендоров, и выбор не ограничивается только системами многофакторной аутентификации.
Надо отметить, что за последние годы использование многофакторной аутентификации стало одним из основных способов обеспечения сохранности информации. Например, в ноябре 2022 года российская розничная сеть «О’КЕЙ» тоже внедрила Multifactor для дополнительной защиты удалённых подключений к своим IT-системам. Проект включал интеграцию с корпоративной инфраструктурой, настройку LDAP-адаптера для Linux и создание ролевой системы для администраторов. В 2023 году на эту же платформу перешла компания «Ростелеком-Солар».

Нужно больше комплексных продуктов
В 2024 году «Альфа-Банк» сообщил о внедрении российской платформы Indeed Access Manager вместо зарубежного решения RSA. Одним из основных критериев выбора стала возможность размещения решения непосредственно в инфраструктуре банка и интеграции с существующими информационными системами.
При этом эксперты отмечают, что разнообразие представленных решений на рынке создает и определенные проблемы. Каждый разработчик внедряет собственные инструменты, и это может осложнять выбор конкретной платформы. Этот вопрос может снять появление комплексных продуктов, созданных в результате технологического партнёрства с другими вендорами. Это будет способствовать появлению программ, протестированных на совместимость и легко встраиваемых в ИТ-инфраструктуры клиентов.