

«Южная телематическая компания» отразила мощную DDoS-атаку с помощью Linx Cloud
Оперативно восстановить работу помогли слаженные действия команды предприятия и специалистов провайдера.
Современные DDoS-атаки на инфраструктуру предприятий отличаются высокой интенсивностью и применением целого набора технологий со стороны злоумышленников. Защититься от них можно только с помощью комплексных мер, а также слаженной работы специалистов служб информационной безопасности.
В атаку пошло более 273 тысячи ботов
В сентябре целенаправленной атаке подверглась инфраструктура «Южной телематической компании». Выявить ее помогла команда предприятия Linx. Его сотрудники зафиксировали резкий рост трафика на одном из каналов. С помощью проведенной диагностики удалось определить, что это DDoS-атака. Злоумышленники пытались несколько раз обойти фильтры, меняя вектор воздействия. По словам специалистов, это свидетельствует о целенаправленном характере работы хакеров. Объем атаки в пике достигал 378 Гбит/с, а число ботов, используемых для нее, превысило 273 тысячи.
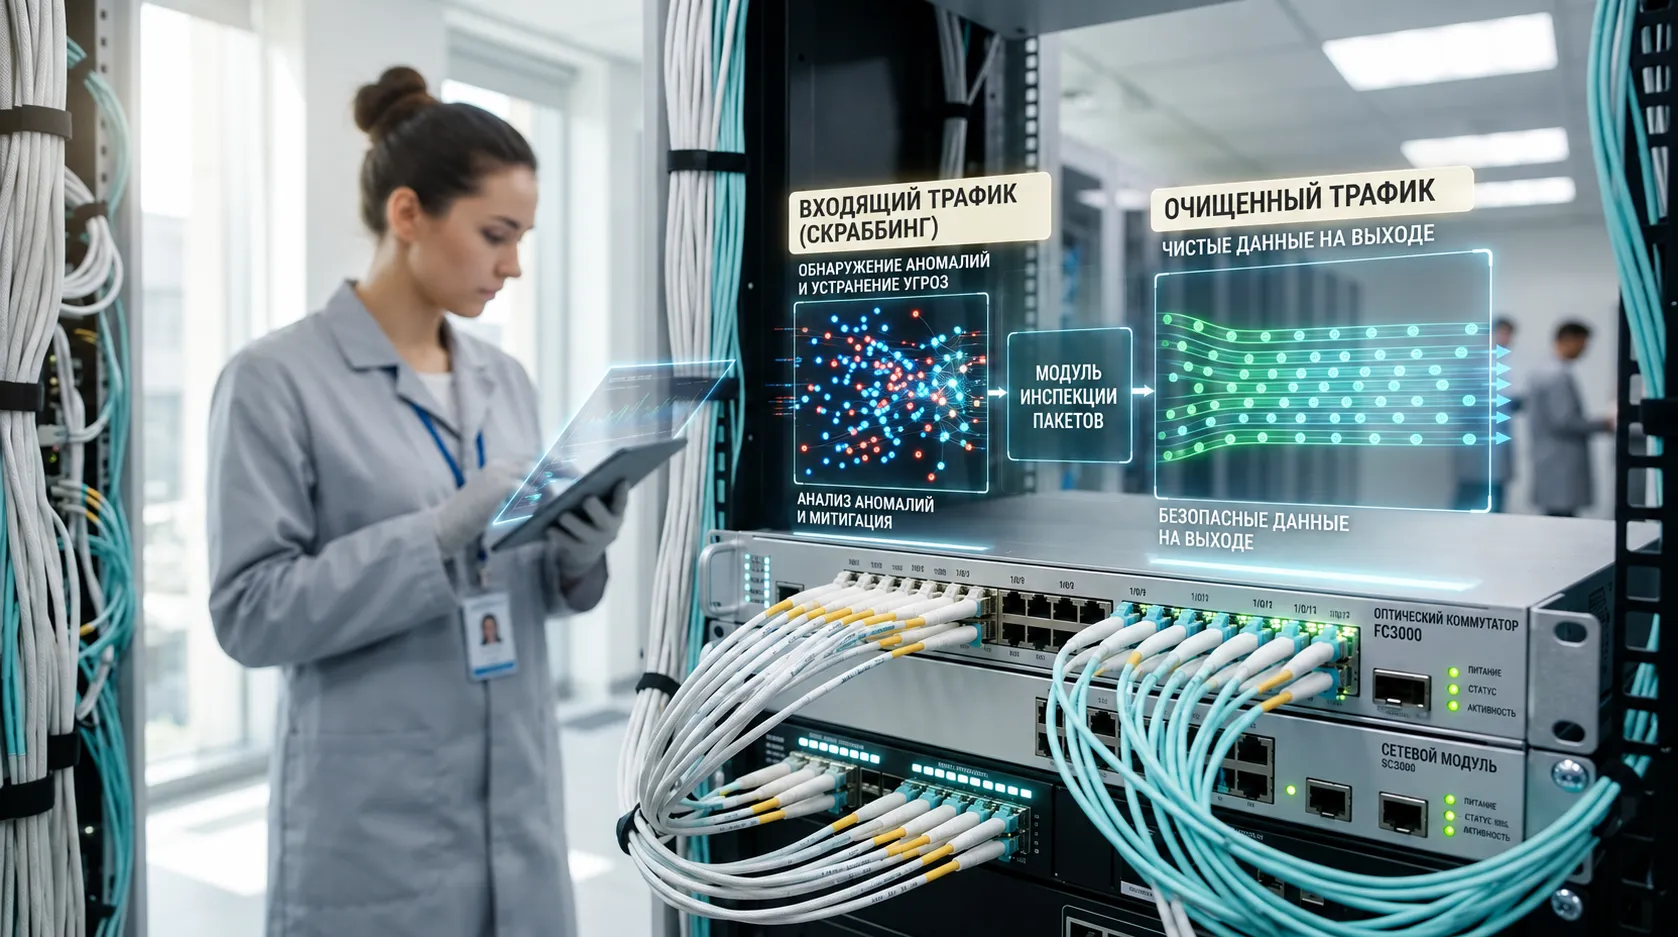
Для восстановления работы клиента команда Linx приняла решение изолировать трафик, подвергавшийся атаке, и перенаправить его на фильтрующие мощности Stormwall, партнера Linx Cloud в сфере информационной безопасности. Работы команды Linx Cloud от обнаружения аномалии до запуска облачного сервиса Anti-DDoS и начала очистки трафика заняли около трех часов.
Последствия удалось минимизировать
При этом отмечается, что активное участие в отражении атаки принимали и работники «Южной телематической компании». С ее стороны были задействованы сетевые инженеры и администраторы серверов. Оперативное подключение защиты от DDoS-атак с настройкой персонализированных политик позволило предприятию возобновить работу сервисов в кратчайшие сроки.
«Благодаря слаженным действиям Linx Cloud и наших специалистов, нам удалось минимизировать последствия DDoS-атаки и оперативно вернуть работоспособность систем. Мы рассматриваем этот инцидент как подтверждение надежности выбранного нами провайдера», – сказал Павел Комаров, ИТ-директор «Южной телематической компании».
Этот кейс достаточно показателен: облачный провайдер и специализированный Anti-DDoS-оператор могут подключить дополнительные мощности уже во время инцидента. Такой подход позволяет минимизировать ущерб от действий злоумышленников.
Попытки взлома становятся все сложнее
Применение комплексных решений для защиты от DDoS-атак особенно актуально на фоне роста числа попыток взлома контуров компаний. По данным Kaspersky DDoS Protection, за период с января по май 2026 года число DDoS-атак в России и странах СНГ увеличилось на 27% по сравнению с аналогичным периодом 2025 года.
При этом эксперты отмечают и изменение самого характера атак: они становятся более сложными и продолжительными по времени. Злоумышленники имитируют легитимные пользовательские сессии: авторизацию, поиск, оформление заказов, – что существенно затрудняет обнаружение традиционными средствами фильтрации по IP-адресам и ограничению скорости соединений. Чаще всего хакеры пытаются взломать телекоммуникационные компании, финансовый сектор и государственные организации.
Рост интенсивности попыток взлома наблюдается уже несколько лет. Так, в 2022 году CloudMTS отразил многодневную DDoS-атаку на инфраструктуру клиента московского дата-центра. Пиковая нагрузка достигла 30 миллионов потоков в секунду. Для того чтобы справиться с последствиями, провайдер задействовал специализированного партнёра по Anti-DDoS.
Будущее модели Anti-DDoS as a Service
В 2025 году была зафиксирована более чем 49-часовая DDoS-атака на СМИ Курской области. Часть сайтов перестала открываться либо работала с задержками. Только после подключения дополнительных механизмов Центра мониторинга и управления сетью связи общего пользования доступность ресурсов удалось восстановить.
Кейс «Южной телематической компании» в очередной раз доказал необходимость именно комплексного подхода для защиты от современных DDoS-атак. Скорее всего, в ближайшие годы продолжится развитие модели Anti-DDoS as a Service, когда безопасность обеспечивается через облако и крупные распределённые центры очистки. Это экономически и технологически оправдано для организаций, которым сложно самостоятельно содержать каналы и оборудование, способные поглощать сотни гигабит вредоносного трафика.